

İki otomobil üreticisinin sunucularında kullanılan varsayılan kullanıcı adı ve şifrenin değiştirilmemesi, ciddi bir güvenlik açığına yol açtı.
Güvenlik araştırmacıları Sam Curry ve Shubham Shah, her iki şirketin sistemlerine de kullanıcı adı ve şifre olarak yalnızca “admin” yazarak erişti.
Böylece müşteri hesaplarına ve bağlantılı otomobillerin uzaktan kontrol sistemlerine ulaşmayı başardı. 7 Kasım'da ayrıntıları yayımlanan araştırmada, otomobil markalarının isimleri şirketlerin talebi üzerine açıklanmadı.
TEK ŞİFREYLE OTOMOBİLLERİN KONTROLÜNÜ ELE GEÇİRDİLER
Araştırmacılar, iki üreticinin de müşteri girişleri için kullandığı ForgeRock altyapısını incelerken Apache Felix yönetim konsolunda bir güvenlik açığı keşfetti.
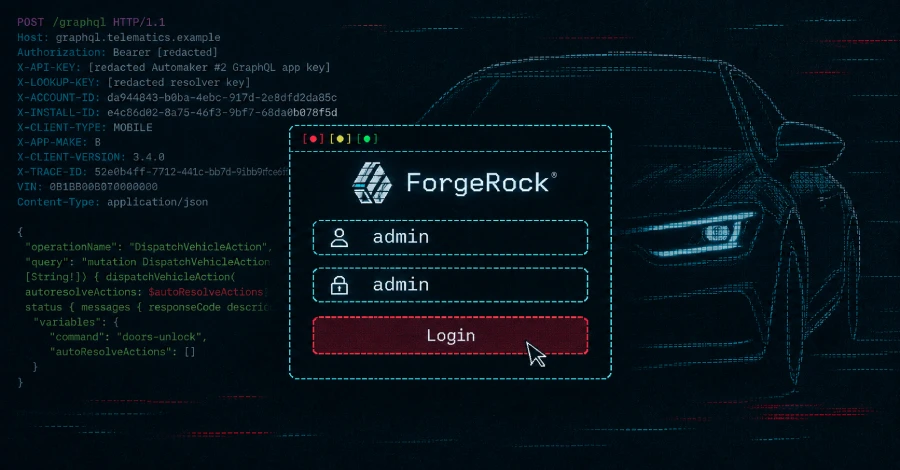
İnternet üzerinden erişilebilen konsolda varsayılan giriş bilgilerini deneyen araştırmacılar, her iki sistemde de “admin” kullanıcı adı ve şifresinin geçerli olduğunu gördü.
Bu erişimle müşteri kayıtlarının yönetildiği sisteme ulaşan araştırmacılar, hesapların e-posta adreslerini ve şifrelerini değiştirebilecek yetki elde etti. Test hesapları üzerinden araçların şasi numarası ve abonelik bilgilerine de erişildi.
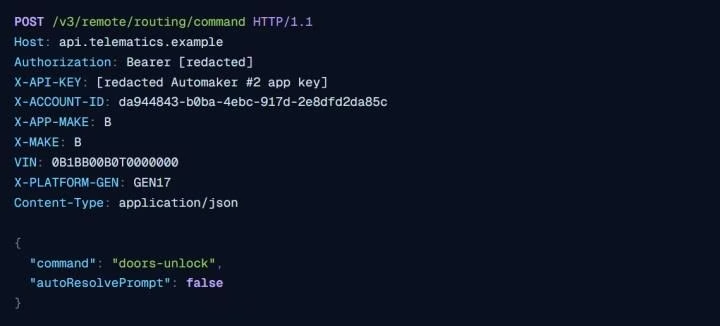
Daha kritik olan ise mobil uygulamadaki uzaktan kontrol özelliklerinin kullanılabilmesiydi. Araştırmacılar test araçlarının kapılarını açtı, motorlarını çalıştırdı ve ardından araçları yeniden kilitledi.
Üstelik hesap bilgileri değiştirilse bile mevcut oturumlar sonlandırılmadığı için araç sahiplerinin saldırıyı hemen fark etmesi mümkün olmayabiliyordu.
ÜRETİCİLER AÇIKLARI KISA SÜREDE KAPATTI
Araştırmada ABD, Kanada ve Avustralya'daki sistemleri etkileyen güvenlik sorunları tespit edildiği belirtildi. Araştırmacıların bildiriminden yaklaşık iki saat sonra iki şirketin de açıkları giderdiği ve varsayılan giriş bilgilerini değiştirdiği aktarıldı.
Sorun otomobillerin yazılımından değil, üreticilerin sunucularındaki güvenlik yapılandırmasından kaynaklandığı için kullanıcıların araçlarına veya telefonlarına güncelleme yüklemesi gerekmiyor.
Ancak olay, bağlantılı otomobillerde yalnızca araç içi sistemlerin değil, üreticilerin sunucu altyapılarının da güvenlik açısından kritik önem taşıdığını bir kez daha ortaya koyuyor.
