
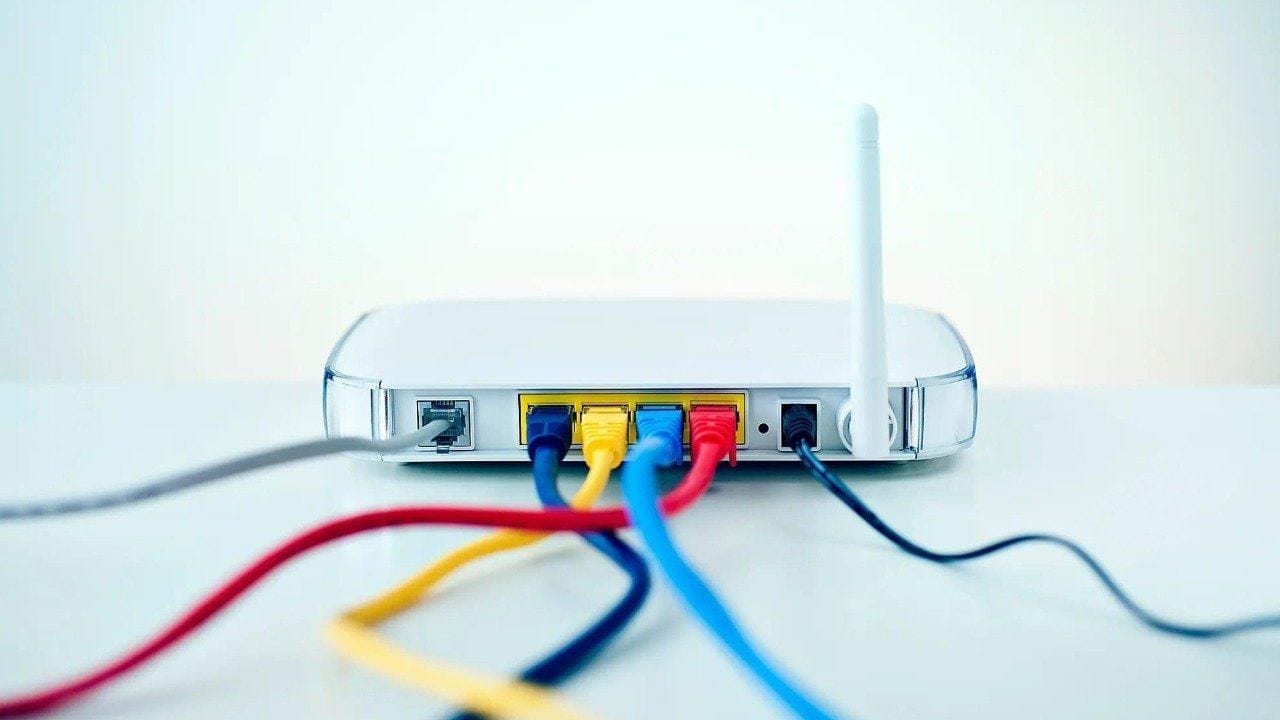
Güvenlik araştırmacısı Quentin Kaiser, 2010 yılından bu yana varlığını sürdüren Broadcom kaynaklı kritik bir güvenlik sorununu gündeme taşıdı.
WPSplinter adı verilen açık, birçok yönlendiricide kullanılan eski WPS Monitor bileşenini etkiliyor. Bazı savunmasız cihazlarda saldırganlar, Wi-Fi menzili içindeyken ağ şifresini bilmeden sisteme erişebiliyor.
Açığın temelinde, yönlendiricinin WPS mesajlarını işlerken bellek sınırlarını yeterince kontrol etmemesi bulunuyor. Araştırmacının testlerinde bazı cihazlarda uzaktan komut çalıştırma ve Wi-Fi bilgilerine erişme gibi ciddi sonuçlar ortaya kondu.
HER MODEM İÇİN GÜNCELLEME GELMEYEBİLİR
Broadcom, ilgili kodun 2018'de düzeltildiğini belirtirken Kaiser, bu yamanın eksik kaldığını ve birçok üreticinin gerekli güncellemeleri cihazlarına uygulamadığını savunuyor. Özellikle desteği sona eren eski yönlendiricilerde riskin giderilmesi zor olabilir.
Araştırmacıya göre yalnızca Wi-Fi şifresini değiştirmek veya WPS özelliğini kapatmak her durumda yeterli olmayabilir.
Kullanıcıların modem üreticisi ya da internet servis sağlayıcısından güvenlik güncellemesi olup olmadığını öğrenmesi gerekiyor. Güncelleme almayan eski cihazların değiştirilmesi ise daha güvenli bir seçenek olabilir.
