

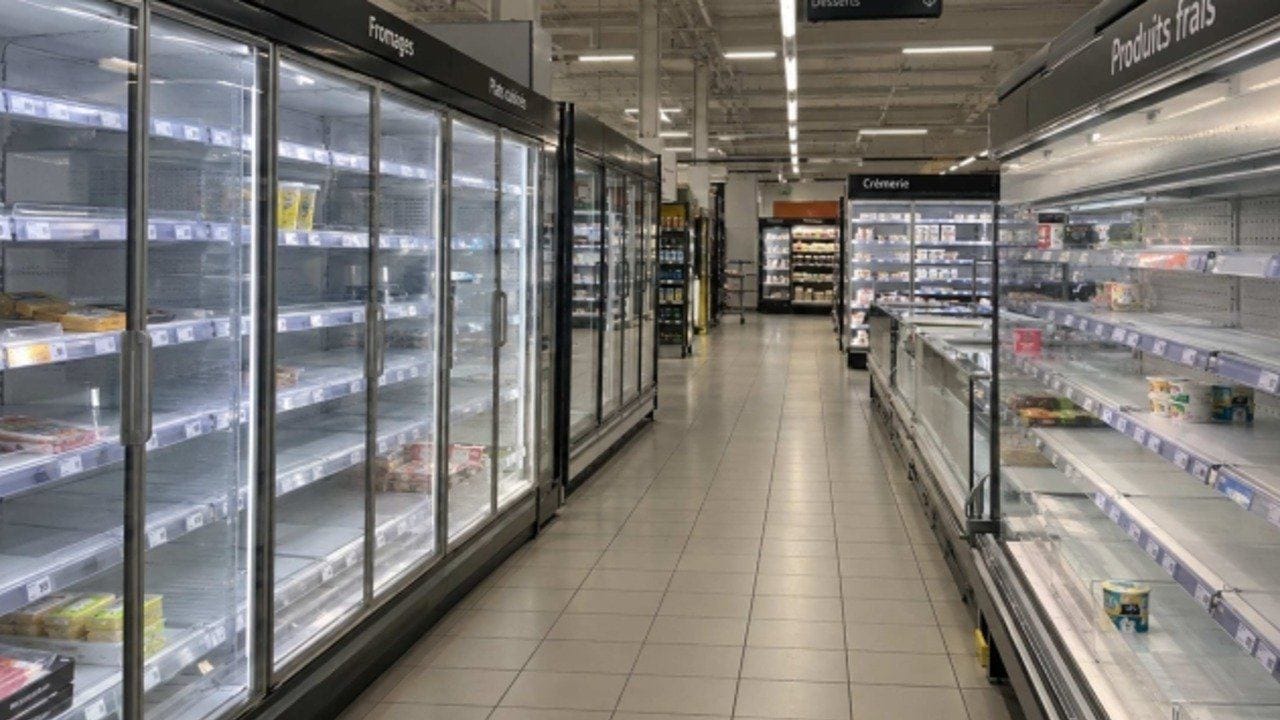
Fransa’da yüzlerce marketin soğutma sistemlerini hedef aldığı öne sürülen siber saldırı, gıda güvenliği ve endüstriyel sistemlerin korunması konusunu yeniden gündeme taşıdı.
İddialara göre bazı buzdolabı ve dondurucuların sıcaklıkları 50 dereceye kadar yükseltildi. Olayda gıdaların kullanılamaz hale geldiği ve bazı mağazalarda yangın çıktığı bildirildi.
Yüzlerce Marketin Soğutma Sistemleri Etkilendi
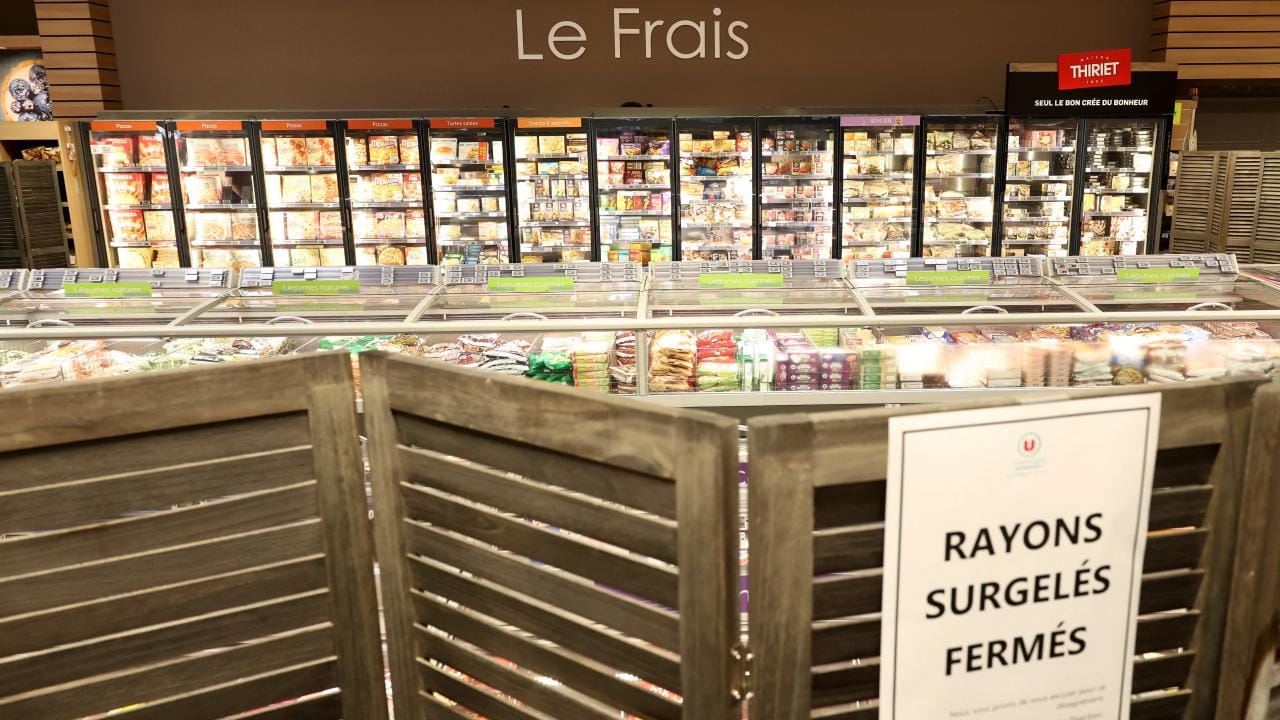
Paylaşılan bilgilere göre saldırıdan Fransa'daki Intermarche, Carrefour ve Monoprix gibi perakende zincirlerinin bazı mağazaları etkilendi. Intermarche'nin bağlı olduğu Les Mousquetaires grubunun yaklaşık 150 mağazada sorun yaşandığını açıkladığı, Carrefour tarafında ise 80 mağazanın etkilendiğinin bildirildiği öne sürüldü.
İddialara göre bazı soğutma sistemleri yaklaşık altı saat boyunca yüksek sıcaklıklarda çalıştı. Bu durumun et, süt ürünleri ve dondurulmuş gıdalar gibi soğuk zincirde saklanması gereken ürünleri kullanılamaz hale getirdiği belirtildi. Gıda güvenliğini korumak amacıyla etkilenen ürünlerin imha edildiği aktarılırken, olayın toplam maliyetine ilişkin kesin bir rakam paylaşılmadı.
Siber Saldırının Arkasında Ne Var?
Modern marketlerde buzdolapları ve dondurucular, sıcaklık değerlerini merkezi olarak yöneten dijital kontrol sistemleriyle çalışabiliyor. Uzaktan erişim sayesinde bakım ve izleme işlemleri kolaylaşırken, güvenlik önlemleri yetersiz olan sistemler siber saldırılara açık hale gelebiliyor.
Olayla ilgili teknik incelemelerde Danfoss tarafından geliştirilen bazı soğutma kontrol sistemleri ve eski yazılım sürümleri üzerinde durulduğu bildirildi. Şirketin bazı sistemlerin güncel olmayan yazılımlarla çalıştığını doğruladığı öne sürülse de saldırganların sisteme tam olarak nasıl eriştiği ve hangi güvenlik açığından yararlandığı kesinleşmiş değil.
Bu nedenle saldırının belirli bir güvenlik açığı kullanılarak gerçekleştirildiğini söylemek için teknik incelemenin sonuçlarının netleşmesi gerekiyor.
Eski Yazılımlar Kritik Altyapıları Tehlikeye Atabiliyor
Endüstriyel kontrol sistemlerinde güncelleme eksikliği, internete açık yönetim panelleri ve zayıf uzaktan erişim güvenliği önemli riskler arasında yer alıyor. Bu tür sistemlerin ele geçirilmesi yalnızca dijital verileri değil, fiziksel cihazların çalışma biçimini de etkileyebiliyor.
Uzmanların işletmelere yönelik temel önerileri arasında yazılımları güncel tutmak, yönetim arayüzlerini doğrudan internete açmamak, güvenli VPN bağlantıları kullanmak ve kontrol sistemlerini şirket ağının diğer bölümlerinden ayırmak bulunuyor.
Fransa’daki olayla ilgili saldırganların kimliği, kullanılan yöntem ve toplam maddi zarar gibi ayrıntıların henüz kesinleşmediği belirtiliyor. Olay, internete bağlı cihazların güvenliğinin yalnızca kişisel veriler açısından değil, gıda tedariki ve işletmelerin fiziksel faaliyetleri açısından da önem taşıdığını gösteriyor.
